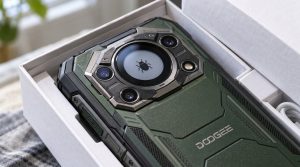
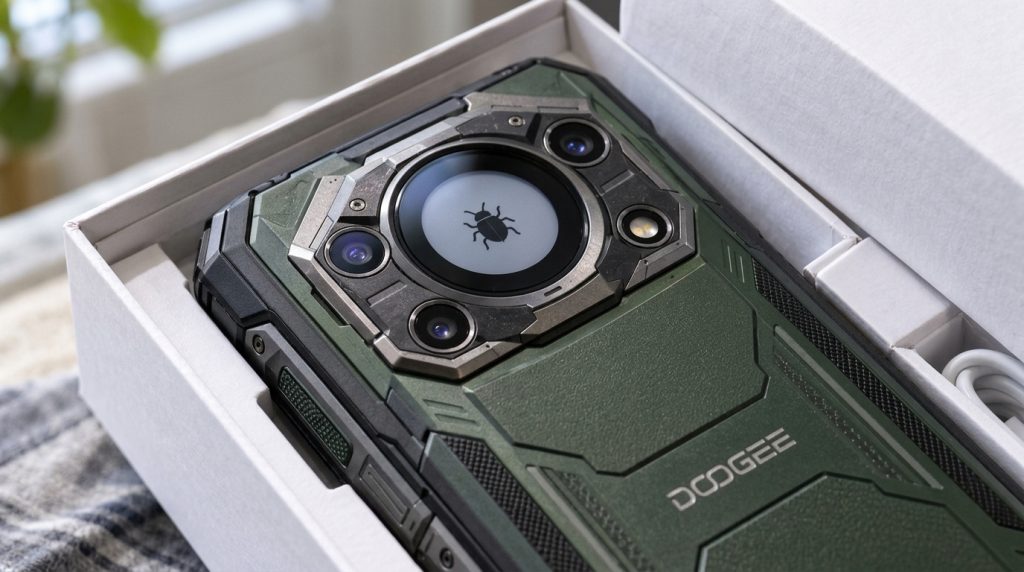
El caso «Midnight Mimosa» no es un incidente aislado, sino la confirmación de una tendencia creciente en el mundo del ciberdelito: el malware preinstalado en hardware barato como modelo de negocio. La lógica económica es brutalmente simple: los teléfonos de bajo costo y las falsificaciones se venden con márgenes mínimos, y el software de fondo que genera ingresos publicitarios continuos permite «subvencionar» el aparato después de la venta.
El precedente inmediato es BADBOX 2.0, una botnet que en marzo de este año infectó más de un millón de dispositivos Android en todo el mundo, también con malware preinstalado en hardware barato y de marcas desconocidas. La diferencia de escala entre ambas campañas sugiere que Midnight Mimosa —con miles de víctimas en más de 150 países— es la punta visible de un fenómeno más amplio de ataques a la cadena de suministro.
Los analistas señalan que el modelo tiene ventajas evidentes para los criminales: el usuario no tiene ninguna culpa comprobable (no instaló nada), las defensas de cara al usuario ya están burladas «antes de que el teléfono se encienda», y el control a nivel de firmware otorga persistencia casi absoluta frente a antivirus y limpieza convencional.
El impacto potencial tampoco se limita al fraude publicitario. El malware puede activar permisos de accesibilidad, acceso a notificaciones y SMS —capacidades que, aunque Bitdefender no observó en uso para interceptar datos, existen y podrían activarse en el futuro—, y convertir cada teléfono en un nodo de proxy residencial o de botnets para DDoS.
La lección para el consumidor es incómoda pero clara: en el mercado de los smartphones baratos, el precio puede ocultar un coste posterior. Comprar a fabricantes reconocidos, verificar la procedencia del aparato y desconfiar de réplicas de modelos insignia son las pocas defensias disponibles frente a una amenaza que nace, literalmente, dentro de la caja.
#TendenciasCiberseguridad #BADBOX #MalwarePreinstalado #CadenaDeSuministro #Tecnología #FuturoDigital